Op woensdag 21 oktober verscheen om 16:00 een spoedupdate voor PHP, voor twee kritieke lekken die bekendstaan als PHP2Shell. Via die lekken kon een aanvaller zonder in te loggen code uitvoeren op een webserver. PHP is de programmeertaal waar onder meer WordPress op draait. Bij shared hosting installeert de hoster PHP-updates, niet de klant.
We hebben van woensdag tot en met maandag 26 oktober bijgehouden wat ruim dertig hosters op de Nederlandse markt hebben gedaan en gemeld. Per hoster zie je hieronder wanneer de update er stond en welke PHP-versies zijn bijgewerkt. Je ziet ook of websites offline zijn geweest en hoe klanten zijn geïnformeerd.
In het kort
Al woensdagochtend, voor de release, meldden onder meer Hoasted (08:50), mijn.host (08:59), bHosted (09:08), Junda (10:13), Theory7 (10:16) en Cloud86 (10:28) tijdelijke maatregelen. Cloud86 had om 14:15 op alle servers firewallregels actief en begon om 16:30 met de uitrol van de PHP-updates.
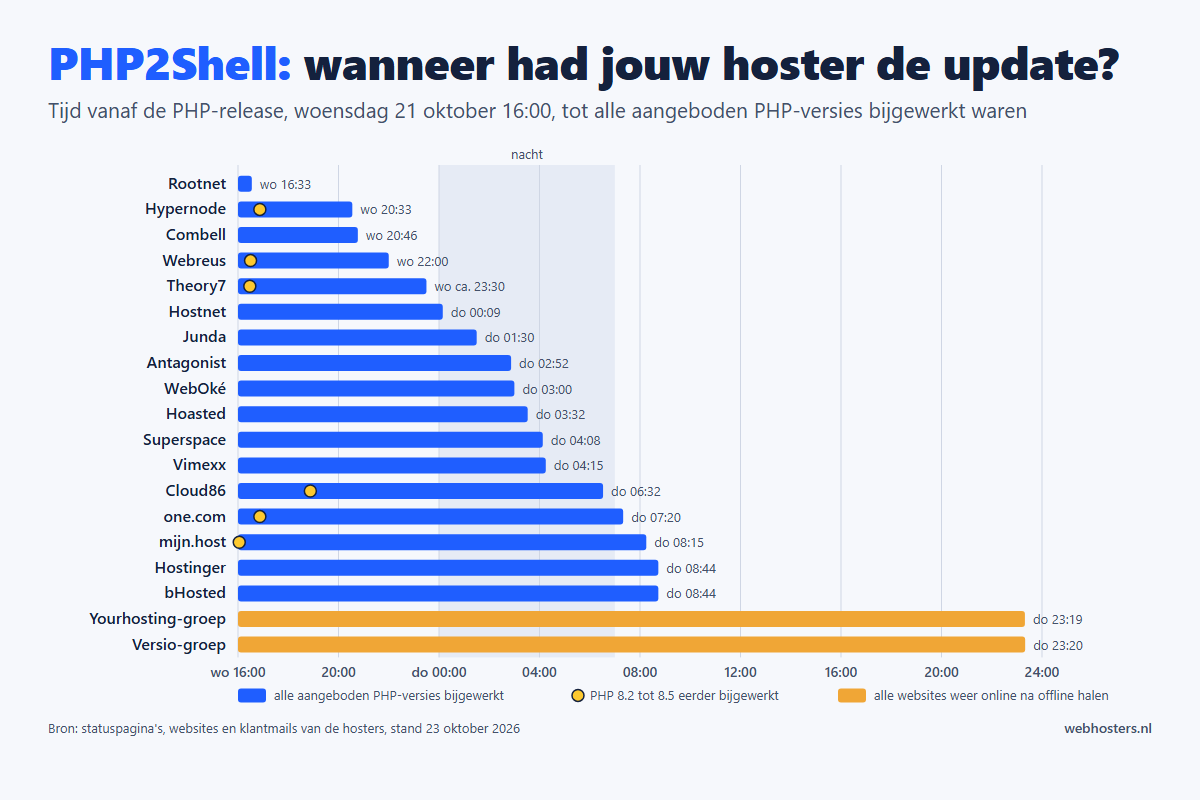
Binnen een uur na de release meldden zes hosters dat PHP 8.2 tot en met 8.5 was bijgewerkt: mijn.host (16:03), Theory7 (16:28, eerste servers), Webreus (16:30), Rootnet (16:33), one.com (16:52) en Hypernode (16:52). Nog op woensdag hadden Rootnet (16:33), Hypernode (20:33), Combell (20:46), Webreus (22:00) en Theory7 (rond 23:30) alle PHP-versies bijgewerkt die ze aanbieden. TransIP meldt in een klantmail hetzelfde voor woensdagavond, zonder tijdstip. Bij mijn.host, Theory7, Rootnet, Combell, one.com en Cloud86 bleven websites de hele tijd online.
Bij de Versio-groep en de Yourhosting-groep, samen twaalf merken, waren websites ongeveer 29,5 uur offline. Ze kwamen donderdag rond 23:20 weer online.
Wat er aan de hand was
- Het gaat om twee lekken: CVE-2026-109618 en CVE-2026-109619, allebei met een CVSS-score van 9,2. Ze treffen de gangbare manieren waarop PHP webverzoeken afhandelt, waaronder PHP-FPM, Apache met mod_php en LiteSpeed.
- Onderzoekers van Calif/OpenAI en Wiz vonden de lekken in augustus. De publicatie stond gepland voor donderdag 22 oktober.
- Op 20 oktober verscheen op Hacker News een bericht, inmiddels verwijderd, met de CVE-nummers en de geplande publicatiedatum. Het PHP-team vervroegde de release daarop naar woensdag 21 oktober, 16:00 Nederlandse tijd.
- Amazon zag op 17 oktober al een exploitpoging op zijn honeypots. Cloudflare zag op woensdagochtend 21 oktober, voor de release, de eerste aanvallen op klanten.
- De gepatchte versies zijn PHP 8.2.35, 8.3.36, 8.4.27 en 8.5.12. Voor 8.1 en ouder bracht het PHP-team geen nieuwe versie uit. Voor 7.4, 8.0 en 8.1 kwamen er wel broncodepatches die hosters zelf kunnen verwerken. Of die versies bijgewerkt zijn, hangt af van de hoster.
- Het NCSC meldde op donderdag 22 oktober dat het “eerste signalen van succesvol misbruik” onderzoekt. Volgens onderzoek van de NOS draaiden donderdag minstens 113.000 Nederlandse websites op een bijgewerkte PHP-versie en waren ongeveer 145.000 mogelijk nog kwetsbaar. In een update van vrijdag 23 oktober schrijft het NCSC dat het één melding kent van mogelijk misbruik in het buitenland, dat niet bevestigd is dat die aanval succesvol was, en dat de kans op grootschalig misbruik kleiner is dan eerst gedacht.
- In PHP 8.4.27 en 8.5.12 zit een fout rond SimpleXML waardoor sommige sites kunnen crashen. De oplossing is op 22 oktober in de broncode verwerkt. Op maandag 26 oktober was er nog geen nieuwe PHP-versie met die oplossing.
- Op vrijdag 23 oktober publiceerde PHP een aanvullende melding over een derde probleem (CVE-2026-115560) in de functie session upload progress. Volgens PHP kan dit alleen worden misbruikt bij een ongebruikelijke combinatie van instellingen en code. PHP adviseert de instelling
session.upload_progress.enabled uit te zetten tot de volgende reguliere release. Er komt geen spoedupdate.
Per hoster: wanneer de update er stond
De tabel is gesorteerd op het moment waarop de hoster meldde dat alle aangeboden PHP-versies waren bijgewerkt. De tijden komen van statuspagina’s, websites en klantmails van de hosters zelf, in Nederlandse tijd. “Wo” is woensdag 21 oktober, “do” is donderdag 22 oktober.
| Hoster | 8.2 tot 8.5 bijgewerkt | Alle aangeboden versies bijgewerkt | 8.1 en ouder |
|---|
| Hypernode (ook Byte) | wo 16:52 | wo 20:33 | Bijgewerkt, inclusief end-of-life-versies |
| Rootnet | wo 16:33 | wo 16:33 | Bijgewerkt vanaf 5.6 |
| Combell | wo 20:46 | wo 20:46 (shared hosting) | Bijgewerkt vanaf 5.6; 5.4 en 5.5 in onderzoek |
| TransIP | “dezelfde avond”, geen tijdstip | wo avond, volgens klantmail | 7.4 tot 8.1 bijgewerkt |
| Webreus | wo 16:30 | wo 22:00 (8.0 als laatste) | 7.4 tot 8.1 bijgewerkt; 7.3 en ouder niet |
| Theory7 | wo 16:28 (eerste servers) | wo ca. 23:30 | Volgens Theory7 geen update voor 8.1 en ouder |
| Hostnet | niet apart gemeld | do 00:09 | Bijgewerkt via Extended Support |
| Junda | niet apart gemeld | do 01:30 | 7.4 tot 8.1 bijgewerkt via CloudLinux; ouder dan 7.4 niet genoemd |
| Antagonist | niet apart gemeld | do 02:52 | Bijgewerkt via Extended Support |
| WebOké | niet apart gemeld | do 03:00 | Bijgewerkt; PHP 4.4 en 5.1 niet meer beschikbaar |
| Hoasted | niet apart gemeld | do 03:32 (shared en reseller do 01:31) | Bijgewerkt via CloudLinux, ook 7.4 en ouder |
| Superspace (voorheen XXL Hosting) | wo 23:54 (8.2 tot 8.4) | do 04:08 | 8.1 bijgewerkt via CloudLinux |
| Vimexx | niet apart gemeld | do 04:15 | Bijgewerkt via CloudLinux |
| Cloud86 | gemeld wo 18:53 | do 06:32 | 7.4 tot 8.1 bijgewerkt; 7.3 en ouder niet |
| one.com | wo 16:52 | do 07:20 | “Alle beschikbare versies” |
| mijn.host | wo 16:03 | do 08:15 | Bijgewerkt vanaf 5.6 |
| Hostinger | niet apart gemeld | do 08:44 | Geen versies genoemd |
| bHosted | niet apart gemeld | do 08:44 | PHP 5, 7 en 8 bijgewerkt; melding gesloten vr 14:35 |
| polar55 | niet apart gemeld | gemeld do 09:17 | 7.4 tot 8.1 bijgewerkt; advies om 7.0 tot 7.3 te upgraden |
| SiteGround | “the same day”, geen tijdstip | gemeld do 14:00 | “Alle ondersteunde versies” |
| STRATO | geen tijdstip | gemeld in klantmail do 19:00 | Bijgewerkt via Extended Support, versies niet genoemd |
| Versio-groep | niet apart gemeld | do 23:20, alle sites weer online | Bijgewerkt via Extended Support |
| Yourhosting-groep | niet apart gemeld | do 23:19, alle sites weer online | Bijgewerkt via Extended Support |
| Mijndomein | wo 18:05, sites weer online | niet apart gemeld | Geen versies genoemd |
| Hosting2GO | geen tijdstip | geen tijdstip (7.4 en 8.1 tot 8.5) | Ouder dan 7.4: maatregelen, geen update |
| Savvii | wo 18:00, eerste servers online | laatste melding do 21:39: “a select subset of servers” nog in behandeling; geen afsluitend bericht | Oudere versies volgens Savvii weer online |
| VDX | wo 20:44 (servers zonder CloudLinux) | vr 15:34 (Linux en Windows, melding gesloten) | Oudere versies bijgewerkt volgens VDX |
| Site.nl | Geen melding over de PHP-update gevonden. Webmail en phpMyAdmin stonden woensdag tijdelijk uit. |
Voor oudere PHP-versies zijn hosters afhankelijk van leveranciers als CloudLinux, Plesk en de besturingssystemen. Die moeten zelf eerst bijgewerkte pakketten maken. Junda, Theory7, Vimexx, Superspace en VDX schreven op hun statuspagina dat ze daarop wachtten. Junda meldde om 00:08 dat de aangekondigde CloudLinux-pakketten “toch nog niet beschikbaar” waren.
Websites offline of online
Tussen het uitlekken en de update namen hosters verschillende maatregelen. Een deel haalde websites van klanten offline. Een ander deel hield sites online en nam tijdelijke maatregelen: firewallregels en het uitzetten van de getroffen PHP-functie.
Hosters die websites offline haalden
| Hoster | Offline vanaf | Weer online |
|---|
| Hypernode (ook Byte) | wo 14:30 | 8.2 tot 8.5 tussen wo 16:45 en 18:18; oudere versies uiterlijk wo 20:33 |
| Mijndomein | wo 14:30 | Websites wo 18:05; eigen website en MijnAccount do 00:51; storing afgemeld do 11:20 |
| Savvii | wo 15:10 | Servers met alleen 8.2 en hoger wo 18:00; servers met 7.4 en hoger do 02:33; een deel van de servers op do 21:39 nog niet |
| WebOké | wo middag | Sites op 8.3 vanaf wo 19:18; overige sites tijdelijk naar 8.3 gezet en do 03:00 terug op de eigen versie |
| Webreus | wo, geen tijdstip | Per versie tussen wo 16:30 en 22:00; sites op 7.3 en ouder blijven offline |
| Versio-groep | wo 17:46 | Eerste sites do ca. 10:40; alle sites do 23:20 |
| Yourhosting-groep | wo 17:42 | Meeste pakketten do 20:46; alle sites do 23:19 |
Hosters die websites online hielden
mijn.host, Junda, Theory7, Superspace, Vimexx, bHosted, Cloud86, Antagonist, Hoasted, Rootnet, Combell, one.com, STRATO en Hosting2GO meldden tijdelijke maatregelen terwijl websites online bleven. Bij een deel van deze hosters stonden andere onderdelen wel tijdelijk uit:
- webmail bij bHosted en Antagonist
- phpMyAdmin bij Antagonist
- uploads en databasetoegang bij one.com
- het Plesk-klantportaal bij Cloud86, van woensdag 21:44 tot donderdag 12:17
- de Sitebuilder bij Hosting2GO, inmiddels weer online
- de PHP-cache (OPcache) en uploads boven 32 MB bij Hoasted, tot donderdagnacht
Hoe hosters hun keuze toelichtten
- Mijndomein: “Een tijdelijke onbereikbaarheid is voor ons een kleiner risico dan de mogelijkheid van een inbraak in jouw website of gegevens.”
- Superspace: “We hebben besloten om op dit moment geen websites preventief offline te halen.”
- Hoasted, over de vraag of websites offline moesten: “Naar onze inschatting is dat niet nodig.”
- WebOké, achteraf: de bekende mitigaties en extra WAF-regels “bleken achteraf niet voldoende bescherming te bieden”.
Hoe lang het duurde
- Online met tijdelijke maatregelen. Bij hosters die websites online hielden, liep de periode met alleen tijdelijke maatregelen van woensdagochtend tot de patch: bij mijn.host tot woensdag 16:03, bij Junda tot donderdag 01:30 en bij bHosted tot donderdag 08:44.
- Offline. De duur varieerde van ongeveer 3,5 uur (Mijndomein) tot ongeveer 29,5 uur (Versio-groep en Yourhosting-groep). Bij Savvii en Webreus bleven websites op oudere PHP-versies langer offline.
Geen van de hosters in dit overzicht heeft gemeld dat er via dit lek is ingebroken op het eigen platform. Combell schrijft dat er op basis van de beschikbare informatie geen geslaagde aanvallen bekend zijn. WebOké meldde woensdagavond geen sporen van pogingen tot misbruik te hebben gevonden.
Versio-groep en Yourhosting-groep
Twaalf merken vielen onder twee incidenten:
De tijdlijn volgens de statuspagina’s en een klantmail van Yourhosting:
- Woensdag 17:42 en 17:46: shared hosting en managed VPS van beide groepen zijn offline voor bezoekers. E-mail via een mailprogramma blijft werken.
- Donderdag 09:33 en 09:34: eerste nieuwe update op de statuspagina’s: de beveiligingsupdates worden geïnstalleerd.
- Donderdag rond 10:40: de eerste websites bij Versio zijn weer online.
- Donderdag 11:52 tot 17:04: webmail werkt niet voor alle klanten.
- Donderdag 19:41: Yourhosting mailt klanten dat de meeste pakketten weer online zijn en dat het klantaccount weer beschikbaar is.
- Donderdag 20:46 en 20:48: Neostrada en PCExtreme zijn weer online, net als Yourhosting, Vevida, VIP Internet, RealHosting en De Heeg.
- Donderdag 23:19 en 23:20: beide groepen melden dat alle websites weer bereikbaar zijn. Oudere PHP-versies zijn bijgewerkt via PHP Extended Support.
Tussen het offline halen en het herstel van alle sites zat ongeveer 29,5 uur. In de afsluitende melding bieden beide groepen excuses aan voor het ongemak.
Hoe hosters klanten informeerden
| Kanaal | Hosters |
|---|
| Statuspagina met updates per tijdstip | mijn.host, Theory7, Junda, Cloud86, Antagonist, Vimexx, Superspace, bHosted, Hostnet, one.com, Hypernode, Combell, Savvii, Site.nl, VDX, Versio-groep, Yourhosting-groep, Hostinger, Mijndomein, Hoasted |
| Bericht op website of blog | Webreus, Rootnet, WebOké, polar55, SiteGround, Hostnet, Combell, Hoasted |
| Melding in de FAQ of helpdesk | STRATO (melding “binnen de komende 24 uur”, gedateerd woensdag 14:00), Hosting2GO |
| E-mail aan klanten | TransIP (donderdag 12:03), STRATO (donderdag 19:00), Yourhosting (donderdag 19:41), Superspace (donderdag 04:08), Hostinger (zaterdag 24 oktober) |
TransIP heeft voor zover wij konden vinden geen publiek bericht geplaatst. De informatie kwam per e-mail aan klanten. Hostinger opende woensdag om 19:44 een melding op de statuspagina. Volgens Hostinger was het platform niet kwetsbaar, maar het rolde wel updates uit. In een klantmail van zaterdag 24 oktober licht Hostinger dat toe: de shared hosting draait op LiteSpeed, dat verzoeken anders afhandelt dan de aanval verwacht; op het nieuwere platform staat de kwetsbare PHP-functie uit; en elke website draait onder een eigen, beperkt account. Volgens de mail is de fix op 21 oktober op alle hosting toegepast. Op de statuspagina van Hostinger staat de afronding op donderdag 22 oktober om 08:44. STRATO schrijft in de klantmail dat er “voor jou geen gevaar” is.
Zo controleer je je eigen site
- In WordPress vind je de PHP-versie onder Extra > Sitestatus > Info > Server. Staat daar 8.2.35, 8.3.36, 8.4.27, 8.5.12 of hoger, dan draait je site op een gepatchte versie.
- Staat er een lager versienummer, dan kan de update er toch in zitten. mijn.host, Junda en Vimexx melden dat de oplossing in bestaande versies is verwerkt zonder het versienummer te verhogen. Een bijgewerkte versie herken je dan aan de build date in phpinfo. bHosted en Antagonist passen sinds vrijdag 23 oktober de zichtbare versienummers alsnog aan naar de officiële versies. Je hoster kan bevestigen welke versie je hebt.
- Draait je site op PHP 8.1 of ouder? In de tabel hierboven zie je per hoster of die versie is bijgewerkt. Het PHP-team geeft deze versies geen reguliere updates meer.
- Heb je een VPS of eigen server? Dan installeer je de update zelf. STRATO, Vimexx en VDX geven dat expliciet aan voor niet-beheerde servers.
- Was je site offline? Controleer dan of formulieren, uploads en webmail weer werken. Bij een aantal hosters stonden die functies tijdelijk uit.
Een uitgebreider stappenplan, ook voor het overstappen naar een nieuwere PHP-versie in Plesk, DirectAdmin of cPanel, staat op Hostingwijzer: PHP-versie updaten: welke versie is veilig en hoe doe je het?
Werkwijze
We hebben van woensdagmiddag 21 oktober tot en met maandag 26 oktober in zes rondes de statuspagina’s, websites, blogs en kennisbanken van ruim dertig hosters bekeken. Ook nieuwsberichten namen we mee, en klantmails die we zelf ontvingen. Alle tijden zijn Nederlandse tijd. Sommige statuspagina’s tonen UTC zonder dat te vermelden; die tijden hebben we omgerekend. Het overzicht toont wat hosters zelf hebben gepubliceerd of gemaild. Wat er intern gebeurde, kunnen we niet controleren. Rootnet, QDC, RealHosting en SoHosted hebben geen eigen pagina op webhosters.nl.
Webhosters.nl werkt met een aantal van de genoemde hosters samen. Dit overzicht bevat alleen wat de hosters zelf hebben gepubliceerd of aan klanten hebben gemaild.
Bronnen
- PHP: php.net
- NCSC: Update PHP-kwetsbaarheden
- NOS: Signalen bij NCSC van misbruik PHP-lek
- Tweakers: Veel websites bij hosters van Yourhosting nog offline
- Statuspagina’s: mijn.host, Theory7, Junda, Cloud86, Antagonist, Hoasted, Vimexx, Superspace, bHosted, Hostnet, one.com, Hypernode, Combell, Savvii, Site.nl, VDX, Versio, Yourhosting, Hostinger, Mijndomein
- Berichten van hosters: Rootnet, Webreus, WebOké, polar55, SiteGround, Combell, Hostnet, STRATO, Hoasted